PHP(ピーエイチピー)は、WordPress などのホームページを動かす仕組みです。2026年10月21日、PHP の開発元が重大な脆弱性(ぜいじゃくせい=安全上の欠陥)を2件公表しました。ログインしていない第三者が、外からサーバーに命令を実行させられる恐れがあります。
当社は、お客様からお預かりしているホームページのサーバーで、即日で対応し、早朝には修正版への切り替えを終えました。早く動けたのは、調べる・手順を組む・確かめる作業に AI を使ったからです。
この記事では、何が起きたのか、なぜ危険なのかを図でお伝えします。そのうえで、ホームページを持つ会社が確かめることと、当社の対応を順に説明します。
2026年10月21日に公表された PHP の重大な脆弱性
PHP の開発元は、10月20日に「重大な修正版を出す」と予告しました。そして21日に修正版を公開しました。
脆弱性は2件です。番号は CVE-2026-109618 と CVE-2026-109619 です(CVE=世界共通の脆弱性の通し番号)。深刻さの点数は、2件とも10点満点で9.2です。
- ログインしていない人が、外から送った通信だけで攻撃を始められる
- 動かし方によっては、ホームページの中身が動き出す前に攻撃が成り立つ。開発元は、実際に成り立つことが確かめられたと案内している
- WordPress、予約の画面、お問い合わせのフォームなど、PHP で動くものはほぼすべてが対象になる
開発元は「完全な回避策はなく、更新だけが安全な選択」と案内しています。一部の設定で危険を減らす方法も示されました。ただし、それだけでは安全にならないとも書かれています。
なぜ危険なのか:今回の脆弱性の原因
PHP は、ホームページを見に来た人から依頼を受けるたびに、ページを作って返します。依頼ごとにメモリ(作業用の記憶)を用意し、終わったら片付けます。
今回の2件は、どちらもこの「片付け」に脆弱性がありました。図を使って順に説明します。
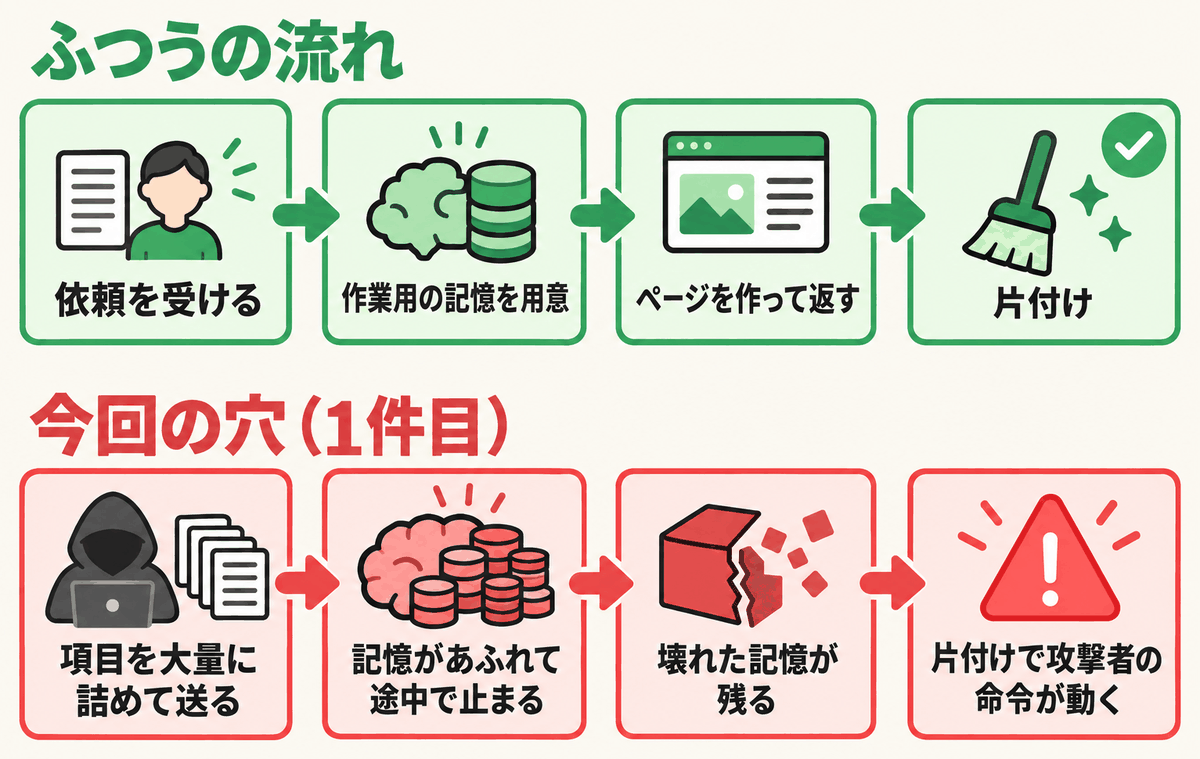
1件目:メモリがあふれて途中で止まると、片付けが崩れる
PHP には、1つの依頼で使えるメモリの上限があります。上限を超えると、PHP はその依頼を途中で打ち切ります。
攻撃者は、ファイルを送る形の通信に、細かい項目を大量に詰めて送ります。通信の大きさは上限の内側に見えます。しかし、PHP の中では何倍ものメモリを使います。
メモリがあふれて打ち切ると、準備の途中だったメモリが壊れたまま残ります。そのあとの片付けで PHP が壊れたメモリを読み、攻撃者の命令を動かしてしまいます。下の図は、ふつうの流れと今回の脆弱性を並べたものです。
2件目:前の依頼の情報が残り、次の依頼で使われる
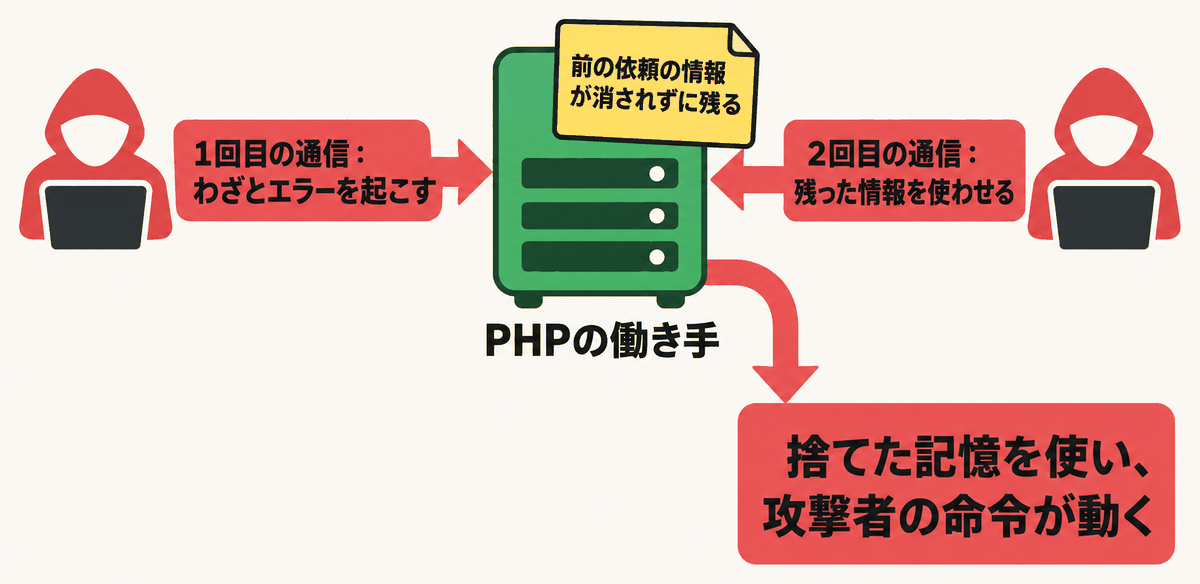
PHP のワーカー(依頼を処理するプログラム)は、1つの依頼を終えても止まらず、次の依頼を受けます。ワーカーが持つ情報の一部は、前の依頼のメモリを指したままになることがあります。
ふつうは片付けのときに、この情報も消します。ところが、重大なエラーで依頼が止まると、消す作業が飛ばされることがありました。
攻撃者は、1回目の通信でわざとエラーを起こします。そして2回目の通信で、残った情報を PHP に使わせます。PHP はすでに捨てたメモリを使うことになり、攻撃者の命令が動く恐れがあります。下の図は、この2回の通信の流れです。
危険な理由と、乗っ取られたときに起きること
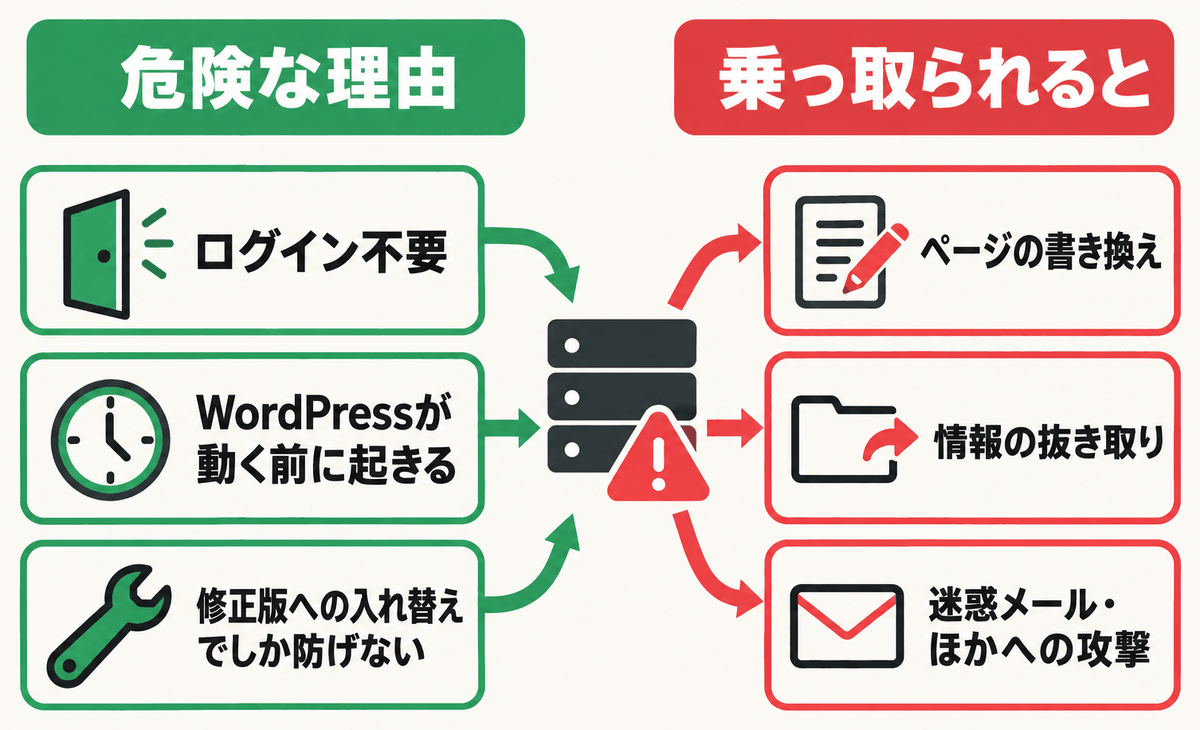
今回の2件が特に危ない理由は、次の3つです。
- ログインが要らない。だれでも外から通信を送るだけで試せる
- 動かし方によっては、WordPress が動く前に起きる。そのため、WordPress の安全対策のプラグインでは防げない場合がある
- パスワードを強くしても防げない。PHP そのものを修正版に入れ替えるしかない
乗っ取られると、攻撃者はホームページを動かすワーカーと同じ権限で命令を実行できます。次のことが起きる恐れがあります。
- ページを書き換えられる(偽のページや、ほかのサイトへの誘導を埋め込まれる)
- お問い合わせや会員の情報を抜き取られる
- サーバーから迷惑メールを送られる。ほかのサイトへの攻撃に使われる
下の図に、危険な理由と起きることをまとめました。
修正版の番号と、古い版の扱い
修正版は次の4つです。サーバーの PHP がこの番号以上なら、今回の脆弱性は直っています。
- PHP 8.5 系:8.5.12
- PHP 8.4 系:8.4.27
- PHP 8.3 系:8.3.36
- PHP 8.2 系:8.2.35
PHP 8.1 以前の版は、開発元の通常の更新がすでに終わっています。開発元は古い版向けの最小限の修正も出しました。しかし、サーバーを管理する人が自分で組み込む必要があります。
また、PHP 8.2 系は2026年12月31日で開発元の修正が終わります。古い版のまま動いているサーバーは、新しい版への移行を早めに考える必要があります。
ホームページを持つ会社が確かめること
自社のホームページが WordPress で動いているなら、今回の脆弱性と関係があります。次の順に確かめてください。
- ホームページをどこで動かしているかを確かめる(レンタルサーバーか、クラウドのサーバーか)
- レンタルサーバーなら、管理画面で PHP の版を見る
- クラウドのサーバーなら、管理している会社に、修正版に入れ替えたかを聞く
- PHP の版が上の番号より古ければ、すぐに入れ替えを頼む
WordPress の管理画面でも、PHP の版を見られます。「ツール」から「サイトヘルス」を開き、「情報」の中の「サーバー」を見ます。
「だれが更新するのか」が決まっていないと止まる
今回のような脆弱性で一番困るのは、だれが対応するのか決まっていない場合です。制作会社は公開のあと手を離している。社内にはサーバーが分かる人がいない。この状態だと、修正版が出ても古い版のまま動き続けます。
ホームページの管理を外の会社に頼んでいる場合は、契約にサーバーの更新が入っているかを確かめてください。ホームページの更新作業だけで、サーバーのパッケージの入れ替えは入っていない契約もあります。
当社の対応:公表から即日で修正版へ切り替え
当社は、お客様からお預かりしているホームページのサーバーで、次の順に対応しました。
- 開発元が修正版を公開
- すぐに影響を確かめ、すぐにできる守りの設定を入れる
- 修正版を準備し、新旧で見比べる
- 早朝には、ホームページ、予約の画面、管理用の画面の3つを修正版に切り替え完了
配る元から修正版が手に入らなかった
ふつうは、サーバーのパッケージを配る元から修正版を受け取って入れ替えます。ところが、このサーバーでは、配る元から修正版が手に入りませんでした。待っていても、いつ直せるか分かりません。
そこで当社は、公式に配布されている PHP の修正版を使いました。修正版は、サーバーの中の別の箱で動かしました(コンテナ=ほかの部分と切り分けて動かす仕組み)。そのうえで、ホームページの通り道を新しい箱に向け直しました。
切り替える前に、新旧で同じページを作って見比べた
パッケージを入れ替えると、ページが崩れたり、画面が動かなくなったりすることがあります。当社は切り替えの前に、古い PHP と新しい PHP の両方に同じページを作らせ、結果を見比べました。
また、元の設定のバックアップを取りました。問題が出たら、すぐに元に戻せる形です。
AI を使ったから、すぐに動けた
今回の作業の多くは、AI と分担して進めました。AI が受け持ったのは次の作業です。
- 開発元の英語の発表を読み、影響する版と修正版の番号を整理する
- サーバーの今の設定(使っているパッケージと、その版)を一覧にする
- 修正版の箱を作る手順と、元に戻す手順を書く
- 新旧の PHP に同じページを作らせて見比べるツールを作る
人が一から進めると、発表を読んで設定を調べるだけで半日かかることもあります。当社では、AI がこの下調べと準備を受け持ちました。そのため、即日で対応し、早朝には切り替えを終えられました。
判断と最後の確認は人が行う
当社は、AI に任せきりにはしていません。サーバーの設定を変える前に、当社の担当者が中身を確かめ、1つずつ「進めてよい」と判断しました。切り替えのあとも、ページが正しく表示されるかを確かめました。
AI は、下調べと準備を短い時間で終えます。人は、お客様の事業を止めないかを考えて決めます。当社はこの分担で、早さと安全の両方を守っています。
ホームページの管理は、当社にお任せください
ホームページは、作って終わりではありません。PHP の開発元は、2026年の5月から10月までの間に、安全のための修正版を5回出しています。そのたびに、だれかが版を確かめ、入れ替え、表示を確かめる必要があります。
splight AI は、AI を使ってホームページの管理を引き受けています。
- PHP や WordPress の脆弱性の公表を見て、影響があるかを確かめる
- バックアップを取ってから、修正版に入れ替える
- 入れ替えのあと、表示やお問い合わせが動くかを確かめる
- 改ざんなどの異変がないかを点検する
「制作会社と連絡が取れない」「サーバーの入り方が分からない」というホームページも、引き継ぎからご相談ください。当社が今のサーバーの状態を調べ、何から手を付けるかをご提案します。
引き継ぎのときに確かめることは、ホームページの引き継ぎで確かめることの記事にまとめています。
ホームページの管理・引き継ぎのご相談は、こちらから受け付けています。
※この記事のアイキャッチ画像と図は、画像生成AIで作成したものです。